[PEDIEN] 최근 타 지자체에서 발생한 개인정보 유출 사고는 단순한 행정상 실수를 넘어 군민의 안전과 일상에 심각한 피해를 초래할 수 있음을 보여준다. 이에 가평군은 군민의 개인정보 보호를 위한 내부 관리체계를 강화하고, 개인정보 유출에 대해 '무관용' 원칙을 적용하기로 했다.
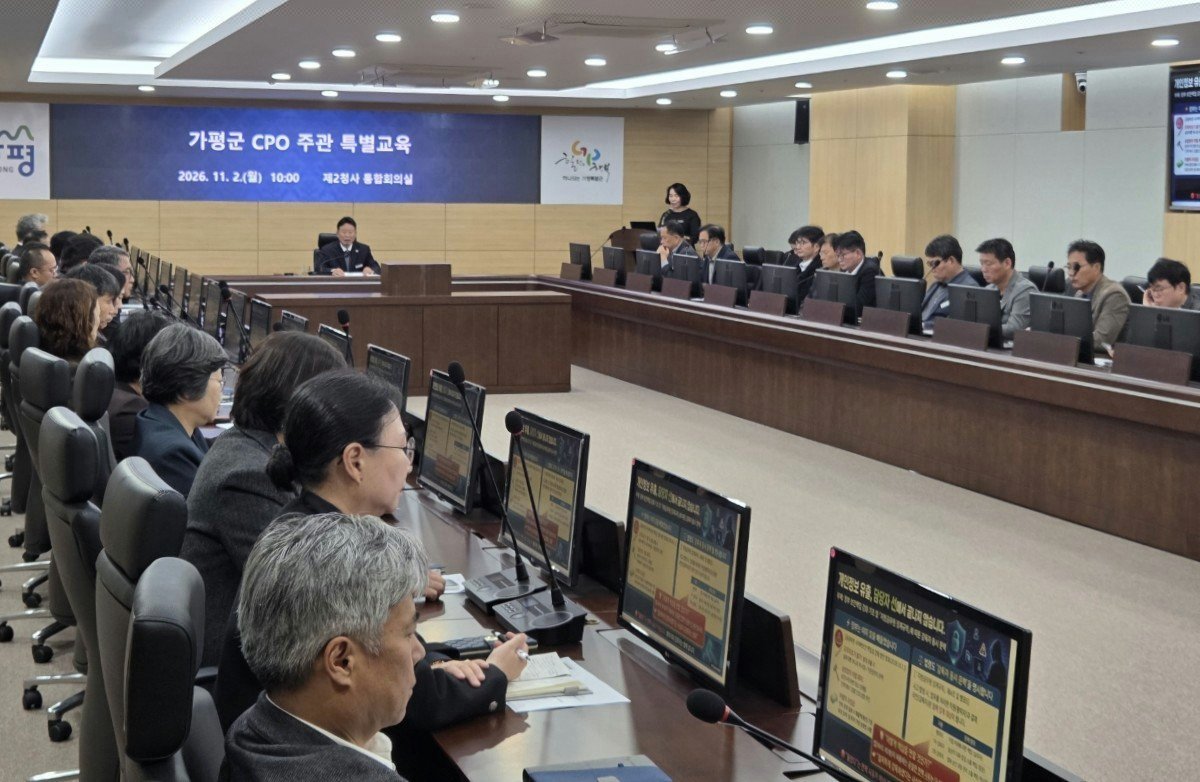
가평군은 2일 군청 통합회의실에서 '개인정보 보호 및 관리자 책임 강화 특별교육'을 실시했다. 이번 교육에는 담당관과 과·소장, 읍·면장 등 모든 간부공무원이 참석하여 개인정보 관리의 중요성을 재확인했다.
이번 교육은 최근 타 지자체에서 발생한 개인정보 유출 사고를 반면교사 삼아 공공기관의 개인정보 관리 책임과 예방 조치를 강화하기 위해 마련됐다. 교육에서는 민간 사업자에게 개인정보를 제공하면서 마스킹 조치를 누락한 사례와 공무원이 사적 보복 목적으로 활용되는 조직에 주소 정보를 제공해 구속 송치된 사건 등 실제 유출 사례를 상세히 살펴봤다.
이러한 사례들을 통해 가평군은 개인정보 취급 과정에서 실무자의 주의뿐만 아니라 결재권자인 관리자의 책임과 감독이 얼마나 중요한지를 강조했다. 특히 개정된 개인정보보호법에 따라 공공기관에 대한 제재가 강화되었으며, 개인정보 목적 외 무단 열람·제공에 대한 징계 기준 역시 엄격해졌음을 주지시켰다.
가평군은 이번 교육을 바탕으로 주요 내용을 재정비했다. △개정 개인정보보호법에 따른 공공기관 제재 강화 △개인정보 목적 외 무단 열람·제공에 대한 징계 기준 △결재선상 관리자의 관리·감독 책임 △행정정보시스템 접근 권한 부여와 말소 이력 관리 △개인정보 외부 제공 시 안전조치 및 정기 점검이 그것이다.
이에 따라 가평군은 개인정보 외부 제공 시 전용 기안문을 통한 결재 절차를 정례화한다. 또한 정보 제공의 적정성과 개인정보 마스킹 등 안전조치 이행 여부를 결재 과정에서 재확인하도록 내부 관리체계를 강화했다.
후속 조치로 가평군은 전 부서의 개인정보 취급 시스템 접근 권한을 일제히 정비할 계획이다. 인사이동에 따른 접근 권한 말소 여부를 점검하고, 외부 제공 절차와 부서별 개인정보 관리 실태를 주기적으로 확인하여 안전한 개인정보 취급 환경을 조성해 나갈 방침이다.
저작권자 © PEDIEN 무단전재 및 재배포 금지