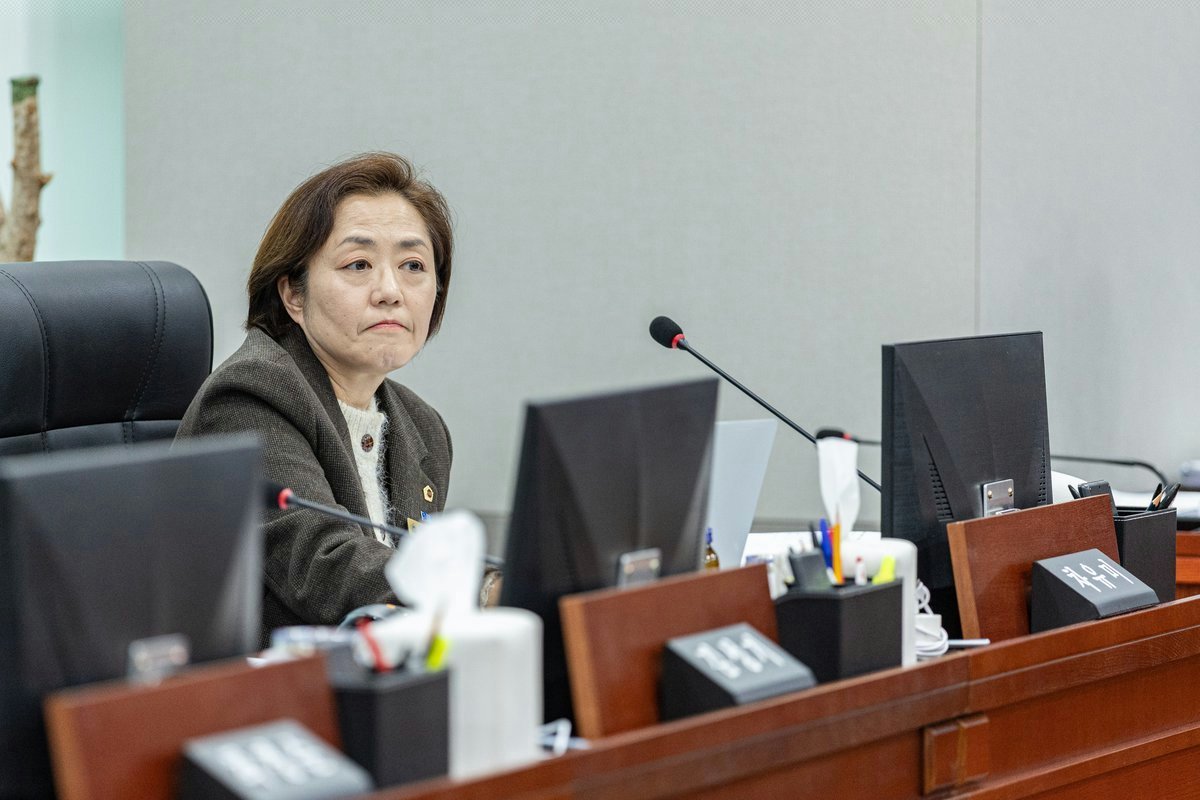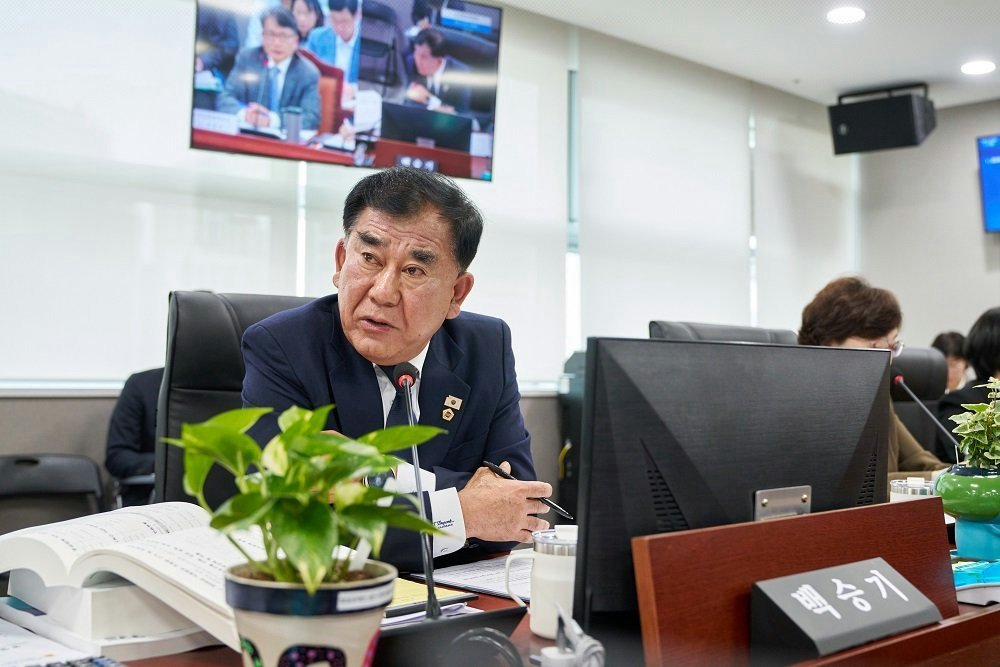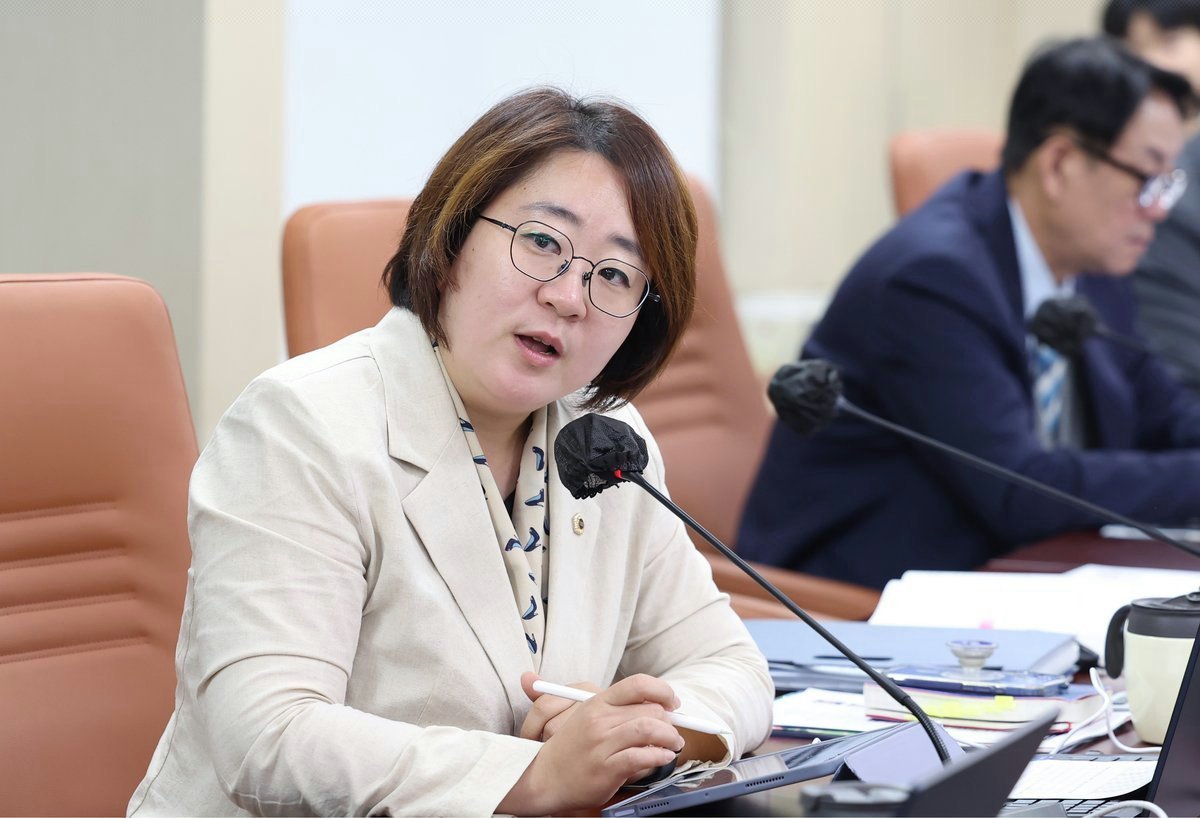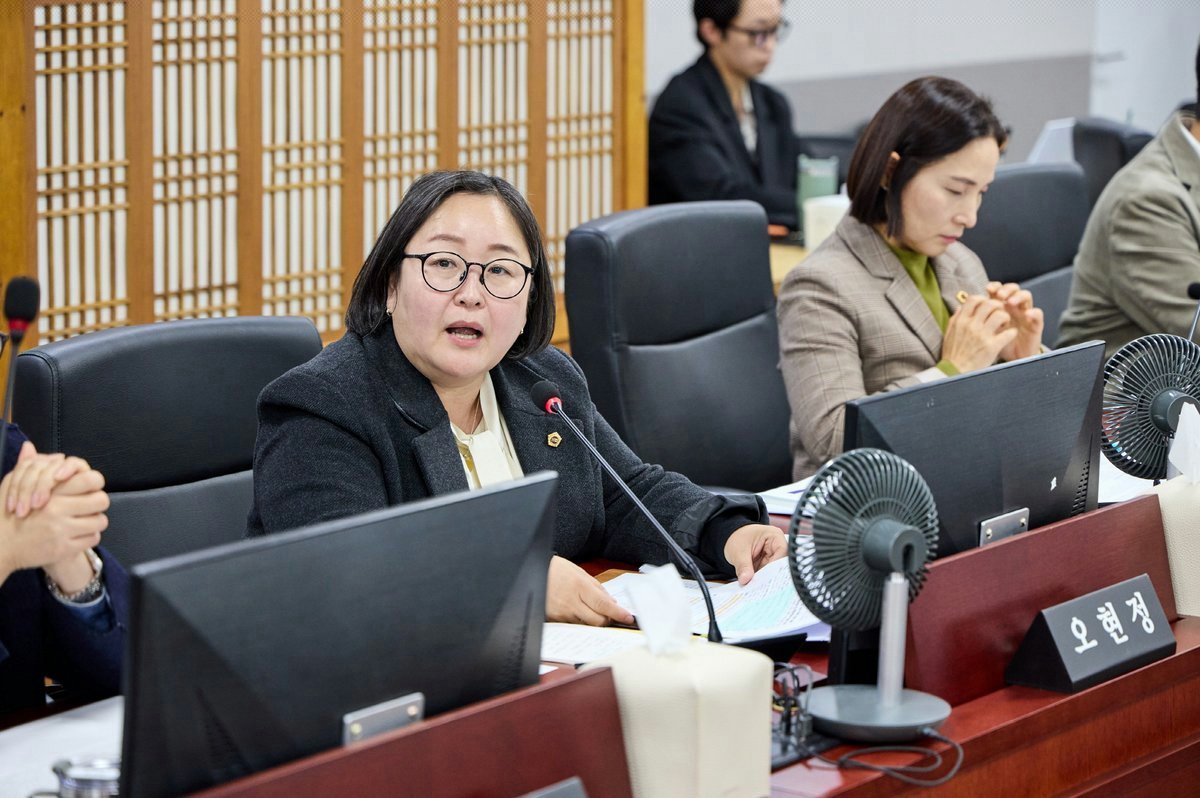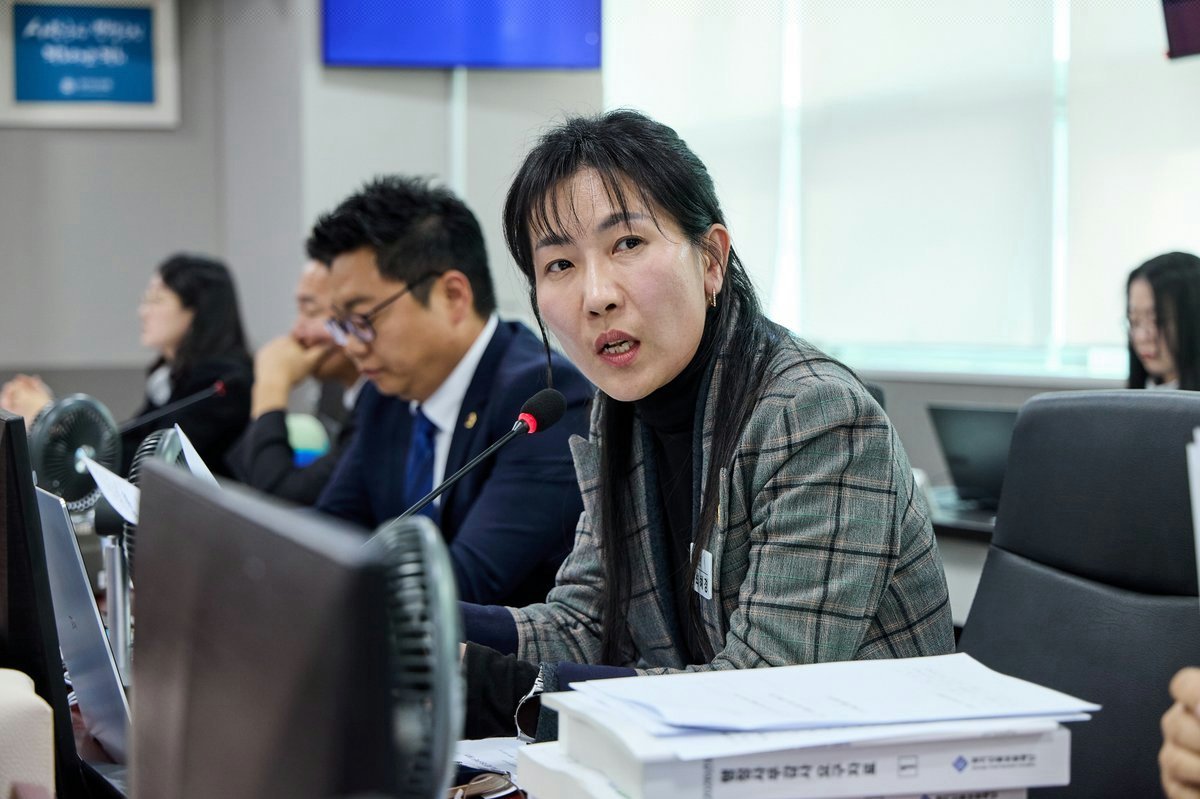
[PEDIEN] 경기도의회 경제노동위원회 최혜경 의원이 경기신용보증재단의 개인정보 노출 사고와 관련해 재단의 정보보호 관리체계 전반을 점검하고 재발 방지 대책 마련을 촉구했다. 지난 9일 열린 2026년도 경기신용보증재단 행정사무감사에서 최 의원은 도민의 민감한 신용정보가 유출될 가능성과 이에 대한 재단의 미흡한 대응을 강하게 질타했다.
최 의원은 "한 도민으로부터 개인정보 유출 가능성과 재단의 관련 사실 미통지에 대한 우려가 담긴 제보를 받았다"며 "가장 중요한 것은 도민이 자신의 정보가 영향을 받았는지 여부와 재단이 언제, 무엇을 인지하고 어떤 조치를 취했는지 투명하게 공개하는 것"이라고 지적했다.
이에 경기신용보증재단 이사장은 지난 6월 29일, 홈페이지 상담예약시스템에서 외부의 대량 조회가 발생했으며, 이 과정에서 2명의 개인신용정보가 노출된 사실을 확인했다고 밝혔다. 재단 측은 개인정보보호위원회와 한국인터넷진흥원에 관련 사실을 즉시 신고했으며, 해당 정보주체 2명에게도 노출 가능성을 통지했다고 덧붙였다.
하지만 최 의원은 단순한 보안 시스템 구축만으로는 개인정보 보호 문제를 해결할 수 없다고 강조했다. 그는 "정보시스템 운영과 보안 관리·감독 기능이 적절히 분리되고 상호 견제할 수 있는 내부 통제 체계가 반드시 마련되어야 한다"고 역설했다.
이어 "개인정보 접근 권한과 접속 기록을 누가, 어떤 주기로 점검하고 있는지 명확히 해야 한다"며 "최근 점검에서 발견된 문제점, 시정 조치 내역, 그리고 조치 완료 여부를 확인하는 책임 주체까지 종합적으로 점검해야 한다"고 말했다.
최 의원은 경기신용보증재단이 소상공인과 중소기업의 금융 지원을 담당하는 공공기관으로서 도민의 신용정보 보호에 각별한 책임이 있음을 강조했다. 그는 "이번 사고를 계기로 개인정보 보호 실태를 전반적으로 점검하고, 사고 발생 시 신속한 보고와 대응이 이루어질 수 있도록 관리체계를 근본적으로 개선해야 한다"고 촉구하며 발언을 마무리했다.
저작권자 © PEDIEN 무단전재 및 재배포 금지