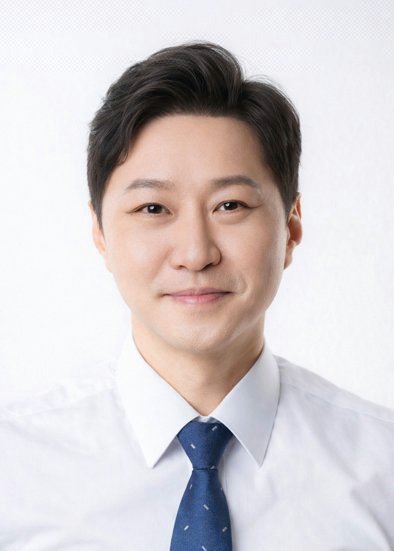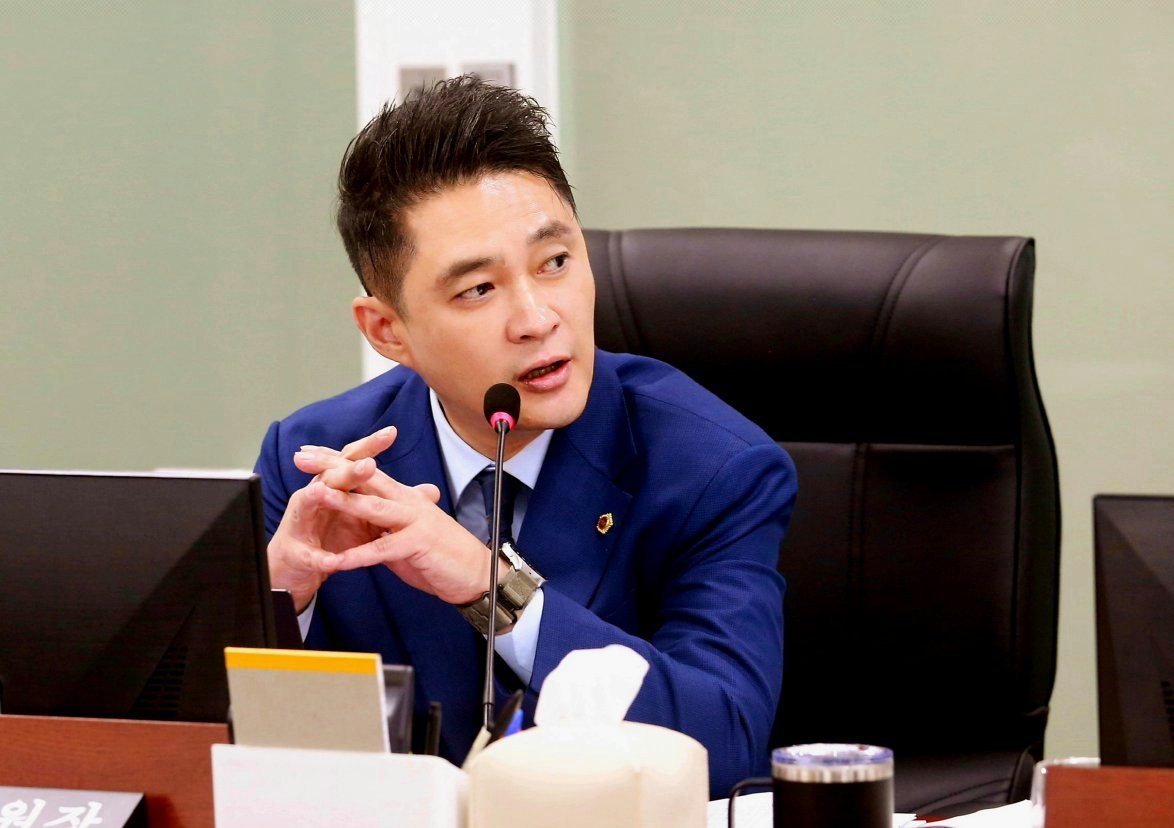
[PEDIEN] 경기도의회 전석훈 의원이 9일 열린 2026년 제395회 제1차 미래과학협력위원회 AI국 행정사무감사에서 경기도가 올해 구축 중인 ‘AI 기반 통합 보안관리시스템’의 현황을 점검하고, 사전 예방 중심의 보안 체계 강화와 가동 과정의 실시간 보고를 강력히 주문했다.
이날 AI인프라과에 따르면, 경기도가 현재 구축 중인 이 시스템은 대용량의 로그 데이터를 실시간으로 수집하여 이미 알려진 침해 위협에 대해 표준 대응 절차에 따라 자동 대응하는 방식으로 설계되었다. 시스템 구축은 12월 완료를 목표로 하고 있으며, 완료 즉시 가동에 들어갈 예정이다.
AI인프라과장은 해당 시스템이 국정원의 승인을 받은 제품임을 강조하며, 새로 발생하는 위협에 대한 대응 절차를 지속적으로 업데이트하여 누적 관리할 계획이라고 설명했다.
전석훈 의원은 경기도 홈페이지가 270여 개에 달하는 상황에서 주민등록번호, 주소, 전화번호, 상담 기록, 카드 정보, 여권 정보 등 악의적으로 활용될 수 있는 민감 데이터가 방대하게 축적되어 있음을 지적했다. 그는 단순한 데이터 유출 문제뿐만 아니라, 악성코드가 시스템에 침투할 경우 경기도가 발표할 예정인 각종 심사 과정과 그 결과를 외부에서 임의로 조작할 수 있다는 심각한 위험성을 경고했다.
전 의원은 국제적으로도 보안 이슈가 더욱 중요해지고 있는 현 상황을 언급하며, 이제는 AI를 이용해 AI 공격을 막아야 하는 수준에 이르렀다고 진단했다. 그는 어떤 AI 에이전트가 공격을 더 효과적으로 차단할 수 있는지를 따지는 치열한 기술 경쟁이 벌어지고 있음을 강조했다. 국제적인 기술 수준은 이미 AI가 경기도와 같은 공공기관의 네트워크에 진입하는 순간 이를 감지하고 차단하며, 이미 설치된 악성코드까지 삭제하는 수준의 보안 솔루션을 다수 선보이고 있다는 점을 근거로 들었다. 따라서 사전 예방이 가능한 시스템 도입을 적극적으로 검토해 줄 것을 요구했다.
특히 전 의원은 12월 시스템 가동 이후 발생할 수 있는 문제점이나 운영 과정에 대한 내용을 미래과학협력위원회 위원들에게 실시간으로 보고해 줄 것을 당부했으며, 이에 AI인프라과장은 긍정적인 답변을 했다.
저작권자 © PEDIEN 무단전재 및 재배포 금지